TEST ACTIF DE FUITE DE DONNÉES
Vol de données : une seule sortie suffit.
Nous exécutons des campagnes contrôlées avec des charges synthétiques, sur les chemins configurés et observons le comportement réel de vos contrôles.
- Charges de test synthétiques
- Déploiement flexible
- Leurres envoyés vers des comptes de test que nous contrôlons
LE CONSTAT
Vos contrôles sont en place. Leur efficacité est supposée.
DLP, EDR, proxy, pare-feu : validés à l’installation, rarement éprouvés depuis. Les politiques dérivent à chaque changement. Un cas typique : le DNS, le FTP et les sites de « paste » bloqués, et d’autres chemins grands ouverts : la posture est inégale.
01
Maîtrisez-vous vos vecteurs de sortie ?
Rares sont les équipes qui ont la carte à jour des canaux ouverts chez elles.
02
Vos filtrages ont-ils déjà bloqué quelque chose ?
Vous l’avez vérifié quand, la dernière fois ? Seuils et dérive sont rarement mesurés.
LA PLATEFORME ENFORCIS
Éprouvez les chemins avant les attaquants.
Une seule tactique, traitée en profondeur : l’exfiltration. Gardez votre DLP, votre EDR et vos pentests. Nous vous montrons ce qu’ils arrêtent réellement, et ce qu’ils laissent sortir, sur les scénarios effectivement testés.
Les 8 canaux testés, ce qui n’est pas couvert et le traitement des données →
- 01
TesterNous exécutons des campagnes contrôlées sur les chemins configurés, avec des charges synthétiques.
- 02
ObserverNous observons, scénario par scénario, ce qui est bloqué, ce qui est détecté sans blocage et ce qui n’est pas détecté.
- 03
CorrigerLes prochaines versions apporteront des recommandations contextualisées et priorisées, validées par retest.
- 04
RejouerLes prochaines versions permettront de programmer des rejeux périodiques ou déclenchés par un changement, selon la criticité du périmètre et la fraîcheur attendue de la preuve.
CE QUE NOUS TESTONS
Les données sont synthétiques. Les chemins de sortie, eux, sont bien les vôtres.
Postes de travail
L’agent part d’un vrai poste Windows ou Linux de votre parc : ce qu’il fait sortir, un utilisateur ou un attaquant peut le faire sortir aussi.
Réseau d’entreprise
HTTPS, HTTP, DNS, FTP, ICMP : les canaux sortants ouverts, et le volume qui déclenche vos filtrages.
Cloud et applications
Google Drive, GitHub Gist, sites de partage de texte : les services cloud par lesquels une donnée quitte l’entreprise.
Données de test et architecture
Les charges de test sont synthétiques ; aucune donnée métier réelle du client n’est utilisée comme payload de campagne. Agents dans votre environnement, orchestration dans le cloud Enforcis ou dans votre cloud privé ; déploiement 100 % on‑premise possible sur étude pour les environnements critiques. Les leurres sortent vers des comptes de test contrôlés par Enforcis et purgés après chaque campagne.
CONFORMITÉ
Vos dossiers d’audit décrivent des mesures. Ajoutez-y la trace de ce qu’elles arrêtent réellement, sur les scénarios effectivement testés.
Chaque campagne est horodatée et rejouable : vous joignez à votre dossier la date, le canal et le résultat.
ISO/IEC 27001:2022
ANNEXE A · 8.12 ET 8.16
Prévention de la fuite de données (8.12) et activités de surveillance (8.16).
NIS2
ARTICLE 21
Évaluation de l’efficacité des mesures de gestion du risque.
DORA
ENTITÉS FINANCIÈRES
Tests de résilience opérationnelle numérique, en complément des tests fondés sur la menace.
PAR OÙ COMMENCER
Par où vos données peuvent-elles sortir ? Trois façons de le savoir.
EN ACCÈS LIBRE
Le kit de preuve DLP
7 modèles à remplir pour votre audit ISO 27001, NIS2, DORA et votre COMEX. PDF de 10 pages.
EN DIRECT
Une démo de 30 minutes sur votre contexte
Depuis un navigateur standard, sur notre environnement de démonstration, en partant de vos canaux de sortie et de vos contrôles en place.
SANS IMPACT SUR LA PRODUCTION
POC en environnement synthétique
Puis, si vous le souhaitez, un pilote en production restreinte, avec un rapport des résultats observés.
NOS ARTICLES
Nos guides pour tester l’exfiltration, un canal après l’autre.
LE GUIDETest d’exfiltration de données : définition, méthode et enjeuxCe que recouvre le test, ce qu’il ne recouvre pas, et comment le mener en 5 étapes.Lire l’article →CHECKLISTTester sa DLP : checklist par canal et plan de testUn plan applicable dès la semaine prochaine pour savoir ce que votre DLP arrête réellement, sur les scénarios effectivement testés.Lire l’article →RÉFÉRENTIELMITRE ATT&CK Exfiltration (TA0010) : le guide pour les défenseursLes techniques d’exfiltration, leur correspondance avec vos contrôles et la méthode pour les tester.Lire l’article →
QUESTIONS FRÉQUENTES
Ce qui est déployé chez vous, et comment démarrer.
Est-ce risqué de tester en production ?
Les charges de test sont synthétiques ; aucune donnée métier réelle du client n’est utilisée comme payload de campagne. C’est l’une des conditions pour lancer les campagnes en production. L’agent s’installe sur des postes et serveurs Windows ou Linux de votre parc. Vous gardez la main sur le périmètre : nous définissons avec vous les segments testés, les agents et la date de chaque campagne. Pour démarrer sans toucher à la production, le POC se fait en environnement synthétique.
Qu’est-ce qui est installé chez nous ?
Un agent logiciel Windows ou Linux, au moins un par sous-réseau testé. Un orchestrateur pilote les agents et regroupe les résultats, et une console vous sert à lancer et suivre les campagnes. Agents dans votre environnement, orchestration dans le cloud Enforcis ou dans votre cloud privé ; déploiement 100 % on‑premise possible sur étude pour les environnements critiques.
Comment démarre-t-on ?
Par une démo de 30 minutes sur notre environnement de démonstration, en partant de votre contexte. Vient ensuite le POC, en environnement synthétique et sans impact sur la production, pour prendre en main la console et les campagnes. Puis un pilote en production sur un périmètre restreint, avec des charges de test synthétiques : rapport des résultats observés, puis nouveau rejeu après vos corrections. Nous fixons ensemble le périmètre, la durée et la date de lancement. Les prochaines versions permettront de programmer des rejeux périodiques ou déclenchés par un changement, selon la criticité du périmètre et la fraîcheur attendue de la preuve.
À quoi ressemble le livrable ?
Aujourd’hui, des résultats datés et traçables, dans le périmètre effectivement testé, avec une lecture par scénario en 3 états : bloqué, détecté sans blocage, non détecté. Les prochaines versions apporteront un reporting à plusieurs niveaux (direction, RSSI, opérations), avec des correspondances MITRE ATT&CK et, lorsque la correspondance est établie, MITRE D3FEND, ainsi que des intégrations SIEM.
KIT DE PREUVE · PDF, 10 PAGES
De la trace de test à la page COMEX
7 modèles à remplir pour démontrer, sur des scénarios effectivement testés, ce que vos contrôles de sortie arrêtent réellement, et ce qu’ils laissent passer, au-delà de leur simple configuration. Pour l’audit ISO 27001 (8.12), NIS2, DORA et votre revue de direction.
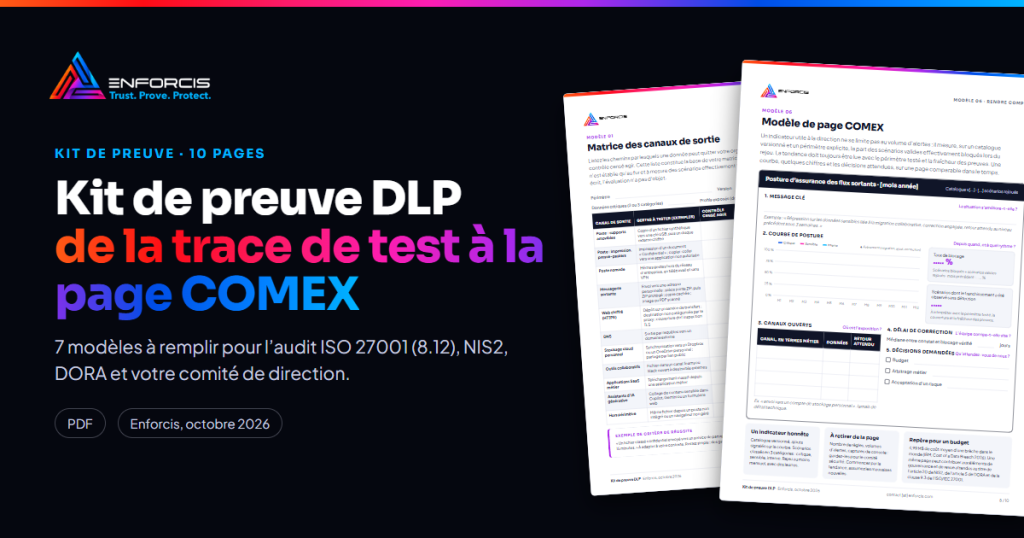
Lire 3 pages du kit avant de le télécharger →
Matrice des canaux de sortie, fiche scénario, registres de campagne et des écarts
Matrice de validation Microsoft Purview™ sur 5 emplacements
Modèle de page COMEX et correspondance ISO 27001, NIS2, DORA, RGPD
Recevoir le kit par e-mail
DÉMO EN 30 MIN
Qu’arrêtent réellement vos contrôles de sortie ?
Découvrez une approche inédite pour observer, scénario par scénario, le comportement réel de vos contrôles en sortie de données et cartographier les vecteurs d’exfiltration testés. Prenez les devants, agissez avant les attaquants.
Réponse sous 24h
Un expert produit en face de vous
Aucune installation requise pour la démo
QUI SOMMES-NOUS
Une équipe internationale basée en France, spécialisée dans l’exfiltration de données.
Tout a commencé en 2021 chez Holiseum, avec le Tir à Blanc de Ransomware, primé en 2022 (premier prix Cybernight, premier prix des Cas d’Or de la Cybersécurité). Après 40 exercices de ce type et un livre blanc en 2023, nous avons créé Enforcis en 2025 pour ne traiter qu’un sujet : la sortie des données.

Faiz Djellouli
CEO ET FONDATEUR
20+ ans en ingénierie et cybersécurité
Pierre Dewez
CTO
27+ ans en cybersécurité, audit et certification
Christophe Leleu
LEAD DEVELOPER
20+ ans en développement deep tech